Nicht bearbeitbarer Container lässt Änderungen in Boolean Felder zu

Hallo zusammen,

für eine Kampagne haben meine Kollegen alle ihre Teilnehmer zugefügt. Die Kampagne soll jetzt eingefroren werden, damit die Daten nicht mehr ohne Wissen des Kampagnenverantwortlichen verändert werden können. Daher war die Idee, den Container der Kampagne (mit den Kampagnenbuchungen) nur für den Verantwortlichen auf „Bearbeitbar“ zu setzen. Die Sperre funktioniert nur bedingt: Text- oder Zahlenfelder können nicht bearbeitet werden, aber bei Boolean kann der Haken weiterhin gesetzt oder entfernt werden. Ist das ein Bug ober ein Feature? :wink:

Vielen Dank im Voraus

Christof Menear

Hahaha, das müffelt sogar gegen den Wind ein kleines bisschen nach Bug. :smiley: Wir werden uns die Sache natürlich anschauen, ich komme wieder darauf zurück.

Unabhängig davon möchte ich aber noch darauf hinweisen, dass die Bearbeitbarkeitsbedingungen für Oberflächenelemente kein adäquater Schutz gegen das Verändern von Datensätzen ist. Sehr leicht könnte man ja direkt in der eigentlichen (Ziel)Ansicht in der Übersichtsliste nach einem Container-Doppelklick die Checkbox setzen, oder per Script, oder per Wechseln.

Insofern würde ich auf jeden Fall empfehlen, das (ggf. zusätzlich) anders zu lösen, nämlich über die Datensatzbearbeitbarkeitsrechte für die im Container dargestellte Ansicht. Dort würde man als Bearbeitbarkeitsfilterbedingungen (ich empfehle den Filter-Assistent) hinterlegen, dass der <<cRM.LoginName>> dem „Campaign Owner“ entsprechen muss (der ist vermutlich über eine 1:1-Relation ein Feld in der Kampagne, so das man das als Relation direkt im Filter-Assistent als „ist mit 1 Kampagne-Datensatz verknüpft, bei dem CampaignOwner ist gleich <<cRM.LoginName>>“ hinzufügen kann), oder (Verknüpfung von „alle“ auf „irgendeine“ umstellen) sie ist gar nicht gesperrt.

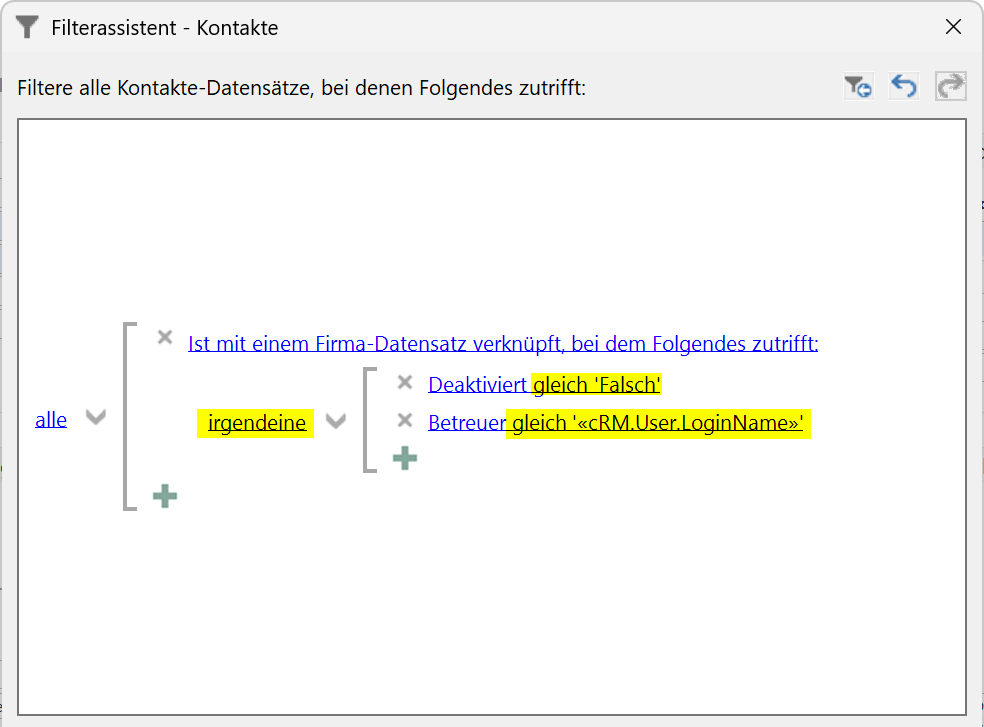
Hier ein schnelles „analoges“ Beispiel:


(Man darf nur Kontakte bearbeiten, deren zugehörige Firma nicht deaktiviert ist, ansonsten muss man der Betreuer der zugehörigen Firma sein. => in Ihrem Fall wird „Firma“ zu „Kampagne“, „Betreuer“ wird zum „Kampagnen-Verantwortlichen“ und „Deaktiviert“ wird zu „Gesperrt“.)

Damit haben Sie es wasserdicht* erledigt: nun lässt sich der „gesperrte“ Datensatz, außer vom CampaignOwner selbst, auf keine Art bearbeiten und der Änderungsversuch wird mit einer entsprechenden rechtebasierten Fehlermeldung auch abgewiesen, also auch per Skript oder per direktem Bearbeiten in der Übersichtsliste oder in der Eingabemaske oder über Suchen und Ersetzen oder über Wechseln. Wie auch immer, ist dieser Datensatz einfach nicht mehr bearbeitbar.

*) Datensatzlöschrechte analog einstellen! Das Entfernen des Kampagnenteilnehmers ist ja auch die „Bearbeitung“ der Kampagne.

Vielen Dank für die schnelle Antwort!
Ich hatte im Beitrag der Einfachtheit halber etwas abgekürzt: Eigentlich ist die Berechtigung nicht vom Owner sondern vom Department (Rolle) des aktuellen Users abhängig (wir benötigen mehr als nur den Owner, die nacharbeiten dürfen).

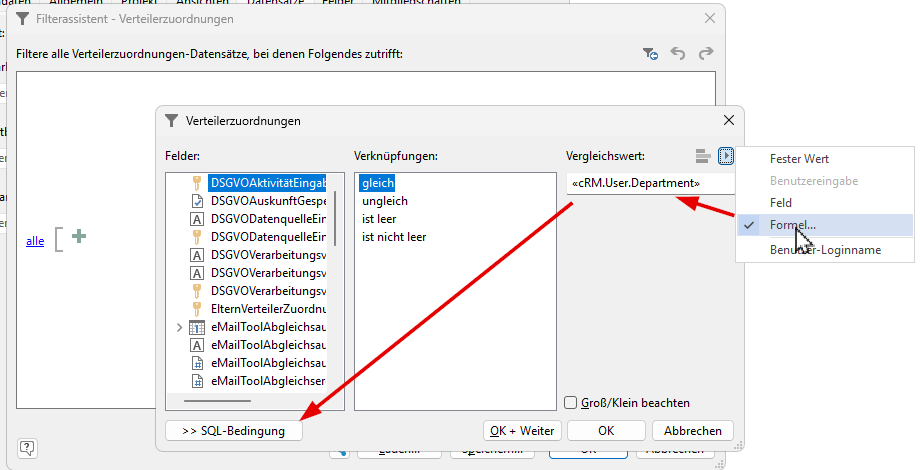
Ich hatte den Weg über die Ansicht gewählt, da ich bei der Datensatzberechtigung (noch) keinen Weg gefunden habe, diese Bedinungen einzubetten:

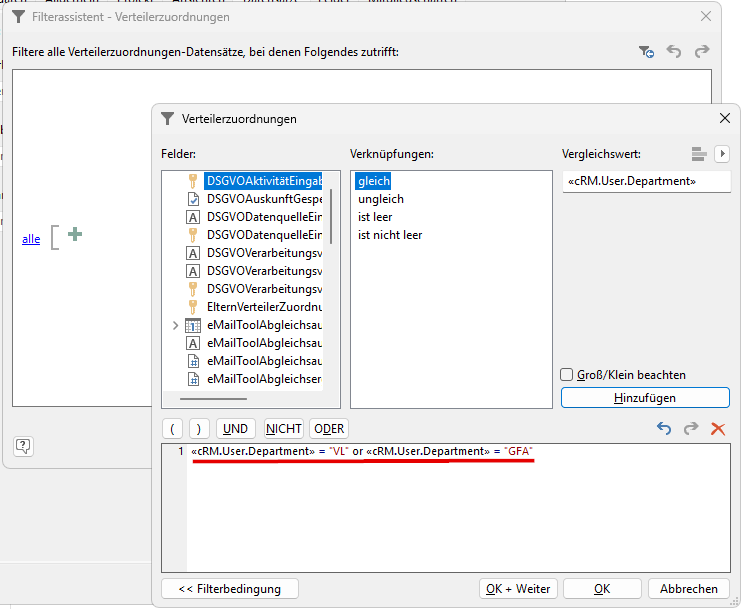
cRM.User.Department = „VL“ or cRM.User.Department =„GFA“

Ein Feld der einzuschränkenden Tabelle an eine Bedingung aus crm.User.xy zu verknüpfen funktioniert, aber crm.User.xy an den anfang zu stellen, wirft eine Fehlermeldung aus.

Wenn sie hierfür eine Lösung anhand Ihres Beispiels haben, freue ich mich über Ihren Ansatz :slight_smile:

EDIT: Ich habe gerade festgestellt, dass damit zwar die Bearbeitung zuverlässig verhindert wird, aber nicht das Erstellen eines neuen Eintrages. Bei den Bedinungen fehlt die Kategorie „Create“. Gäbe es auch hierfür eine Lösung?

Herzlichen Dank und viele Grüße

Christof Menear

Für die Bearbeitbarkeitsbedingung des Containers (Ihr ursprünglicher Ansatz):

«Contains(cRM.User.Groups,"'VL'") or Contains(cRM.User.Groups,"'GFA'")»

Die einfachen Anführungszeichen um VL und GFA herum zusätzlich zu den doppelten beachten, sonst wäre der Ausdruck auch für Mitglieder einer Gruppe VL2 oder keine_GFA ebenfalls wahr, was schlecht wäre. Es muss Contains sein, weil Benutzer ja in mehreren Gruppen gleichzeitig sein können, diese werden in der Variablen cRM.User.Groups alle kommagetrennt hintereinander aufgelistet. Der Inhalt könnte also 'Marketing','Vertrieb','VL' sein. => siehe auch cRM-Variablen, Abschnitt „Stammdaten des angemeldeten Benutzers“.

Bei den Datensatzrechten müssen Sie das alles gar nicht speziell beachten, weil combit CRM selbst automatisch die Datensatzrechte der verschiedenen Gruppen verknüpft.

Sie setzen für die Gruppe „VL“ als Datensatzbearbeitbarkeitsrecht der im Container dargestellten Ansicht also lediglich als Bedingung 1=1 rein (ist immer wahr, d.h. diese Gruppe darf immer bearbeiten). Das gleiche für die Gruppe „GFA“.

Für Ihre „normale“ Benutzergruppe, in der alle „Normalsterblichen“ enthalten sind, nennen wir sie einmal „Alle“, setzen Sie als Datensatzbearbeitbarkeitsrecht der im Container dargestellten Ansicht „ist nicht gesperrt“ (was die Filterbedingung dafür auch immer genau ist, Beispiel siehe Screenshot oben) ein.

Damit dürfen „Alle“ Datensätze bearbeiten, wenn die Kampagne nicht gesperrt ist, ODER wenn sie Mitglied in „VL“ oder „GRA“ sind, weil dort die Bedingung eh immer fest auf „wahr“ (1=1) steht. Fertig.

PS: Nehmen Sie wirklich 1=1 wörtlich, das erkennt combit CRM explizit und kann dann nämlich optimieren und deaktiviert die Satzrechte, wo er ja schon weiß, dass der Ausdruck eh immer wahr sein wird. Das sparte immense Datenbankperformance. => siehe auch Datensatzrechte.
PS: das mit der Checkbox-Spalte ist wirklich ein kleiner Lapsus, wir kümmern uns.

Nachtrag: Ich sehe gerade, dass Ihr Ansatz auf dem „offiziellen“ Abteilungsnamen des Benutzers in den Stammdaten basiert. Mein Ansatz basiert auf dem Rechte-Rollenmodell. Da hab ich nicht genau hingeschaut. Der Vorteil es über Benutzergruppen(zugehörigkeiten) zu lösen liegt darin, dass Sie flexibler entscheiden können „wer“ jetzt diese Berechtigungsrolle bekommt. Egal welchen offiziellen (ggf auch extern in Mailings verwendeten) Abteilungsnamen er:sie hat.

Wir brauchen übrigens auch nur 1 Gruppe und die heißt „CampaignAdmins“ oder ähnlich. Und wer in der drin ist, darf das eben in jedem Fall, und „Alle“ nur, wenn sie nicht gesperrt ist.


und dann im sich öffnenen SQL-Feld zu Fuß den Ausdruck eintragen:

«cRM.User.Department» = "VL" or «cRM.User.Department» = "GFA"

Vielen Dank für den Ansatz mit den Usergruppen!

Ich habe nun eine Gruppe „CampaignAdmins“ erstellt, ohne jegliche Einschränkung bei Kampagnen. Die kann ich schnell jedem User zuordnen, der vielleicht mitarbeiten muss.

Ein Haken bleibt uns leider noch: Jeder kann für einen Kontakt eine Kampagnenbuchung erstellen, da es kein Change sondern ein Create ist. Gibt es hierfür eine Lösung in den Berechtigungen oder müsste ich das über das Ereignis „Datensatz wird gespeichert“ abfangen?

Ja, in den Rechten geht das nicht, weil zum Zeitpunkt des „Starts“ der Neuanlage noch nicht klar ist, um WELCHE zugeordnete Kampagne es denn geht, daher kann er zu dem (frühen) Zeitpunkt auch noch nicht gegen vorhandene/verknüpfte Daten prüfen. Deswegen gibt es keine „Neuanlage“-Datensatzrechte(-Filter). Weil es eben prinzipbedingt zu früh ist. Muss ich mal drüber nachdenken, ob man die Bearbeitbarkeitsrechte eines neuen Datensatzes halt spätestens dann beim Speichern prüfen lassen kann.

Von der „user-experience“ ist das natürlich nicht so super, wenn man erst beim Speichern des neuen Datensatzes, ggf. mit liebevoll ausgefüllten Feldern, dann gesagt kriegt, dass man das hätte gar nicht dürfen. („Ätschi-Bätsch“) - betrifft auch Ihre Idee mit „Datensatz wird gespeichert“. Nur vorher geht es aber vom Datensatzrechte-Workflow her nicht. :thinking:

Ihnen würde ich jetzt vorschlagen: Ereignis „Menübefehl wird ausgeführt“ für den Containermenüpunkt „Neu“ und wenn der aktuelle Kampagnen-Datensatz (WScript.Event.View.CurrentRecord) gesperrt ist und der User nicht in der „CampaignAdmins“ Gruppe ist (Prüf-Prinzip siehe oben nur per Script), dann setzen Sie WScript.Event.Cancel = true und bringen ne erklärende Meldung mit cRM.DialogMessageBox.

Ist jetzt nur so hingeschrieben, Sie müssten das ggf mit Copilot-Hilfe (TypeScript mit VSCode) aber leicht hinbekommen oder halt „zu Fuß“ mit der SDK-Doku (=>Menübefehl wird ausgeführt)

Sie müssen die Datensatzrechte aktivieren und dort 1=1 eintragen.

Sobald bei einem User 1 Gruppenmitgliedschaft Datensatzrechte aktiviert hat, greifen die prioritär gegenüber allen anderen Gruppen mit deaktivierten Datensatzrechten. Denn sonst wären Sie gezwungen, wenn Sie nachträglich Datensatzrechte einführen, ALLE vorhanden Gruppen, das können ja gleich mal 10-50 Stück sein, dann die Datensatzrechte AUCH auf dieselben Datensatzrechte zu setzen, weil ja sonst das neue Datensatzrechtekonzept direkt von allen alten Gruppen sabotiert würde.

Vielen Dank, damit konnten wir nun hoffentlich alle Möglichkeiten einfangen (vielen Dank auch für den Hinweis mit der 1=1 Methode !!) :slight_smile:

  1. Änderungen werden über Berechtigungen abgefangen

  2. Eine Aktionsbuchung wird bei uns in einem Kontakt (Person) über ein Script mit allen nötigen Verknüpfungen erstellt . Das Script haben wir angepasst, die Auswahl der angebotenen Kampagen für normale User wird um die gesperrten bereinigt, somit kann auch kein neuer Datensatz erstellt werden.

  3. Die Berechtigung einen Datensatz direkt in der Ansicht Aktionsbuchungen zu erstellen um ihn danach zuzuordnen haben wir in den Berechtigungen für Ansichten eingefangen. Normale User dürfen in dieser Ansicht nun keinen Datansatz neu erstellen (was bisher allerding auch noch nie jemand getan hat)

1 „Gefällt mir“